kit tp · bachelor 3 cybersécurité · module BC1 · compétence C1.3
Audit d'infrastructure
LogiNord
Découvrir, cartographier et évaluer le réseau d'une PME de logistique fictive. L'infrastructure est simulée par 18 conteneurs Docker sur trois sous-réseaux : rien ne sort de la machine, tout se scanne, s'interprète et se cartographie.
- Durée
- 2 jours / 14 h
- Hôtes simulés
- 18 conteneurs
- Sous-réseaux
- 3 scannables
- Dépendances
- Docker + Nmap
## 01 — contexte
Un nouveau responsable,
aucun schéma à jour.
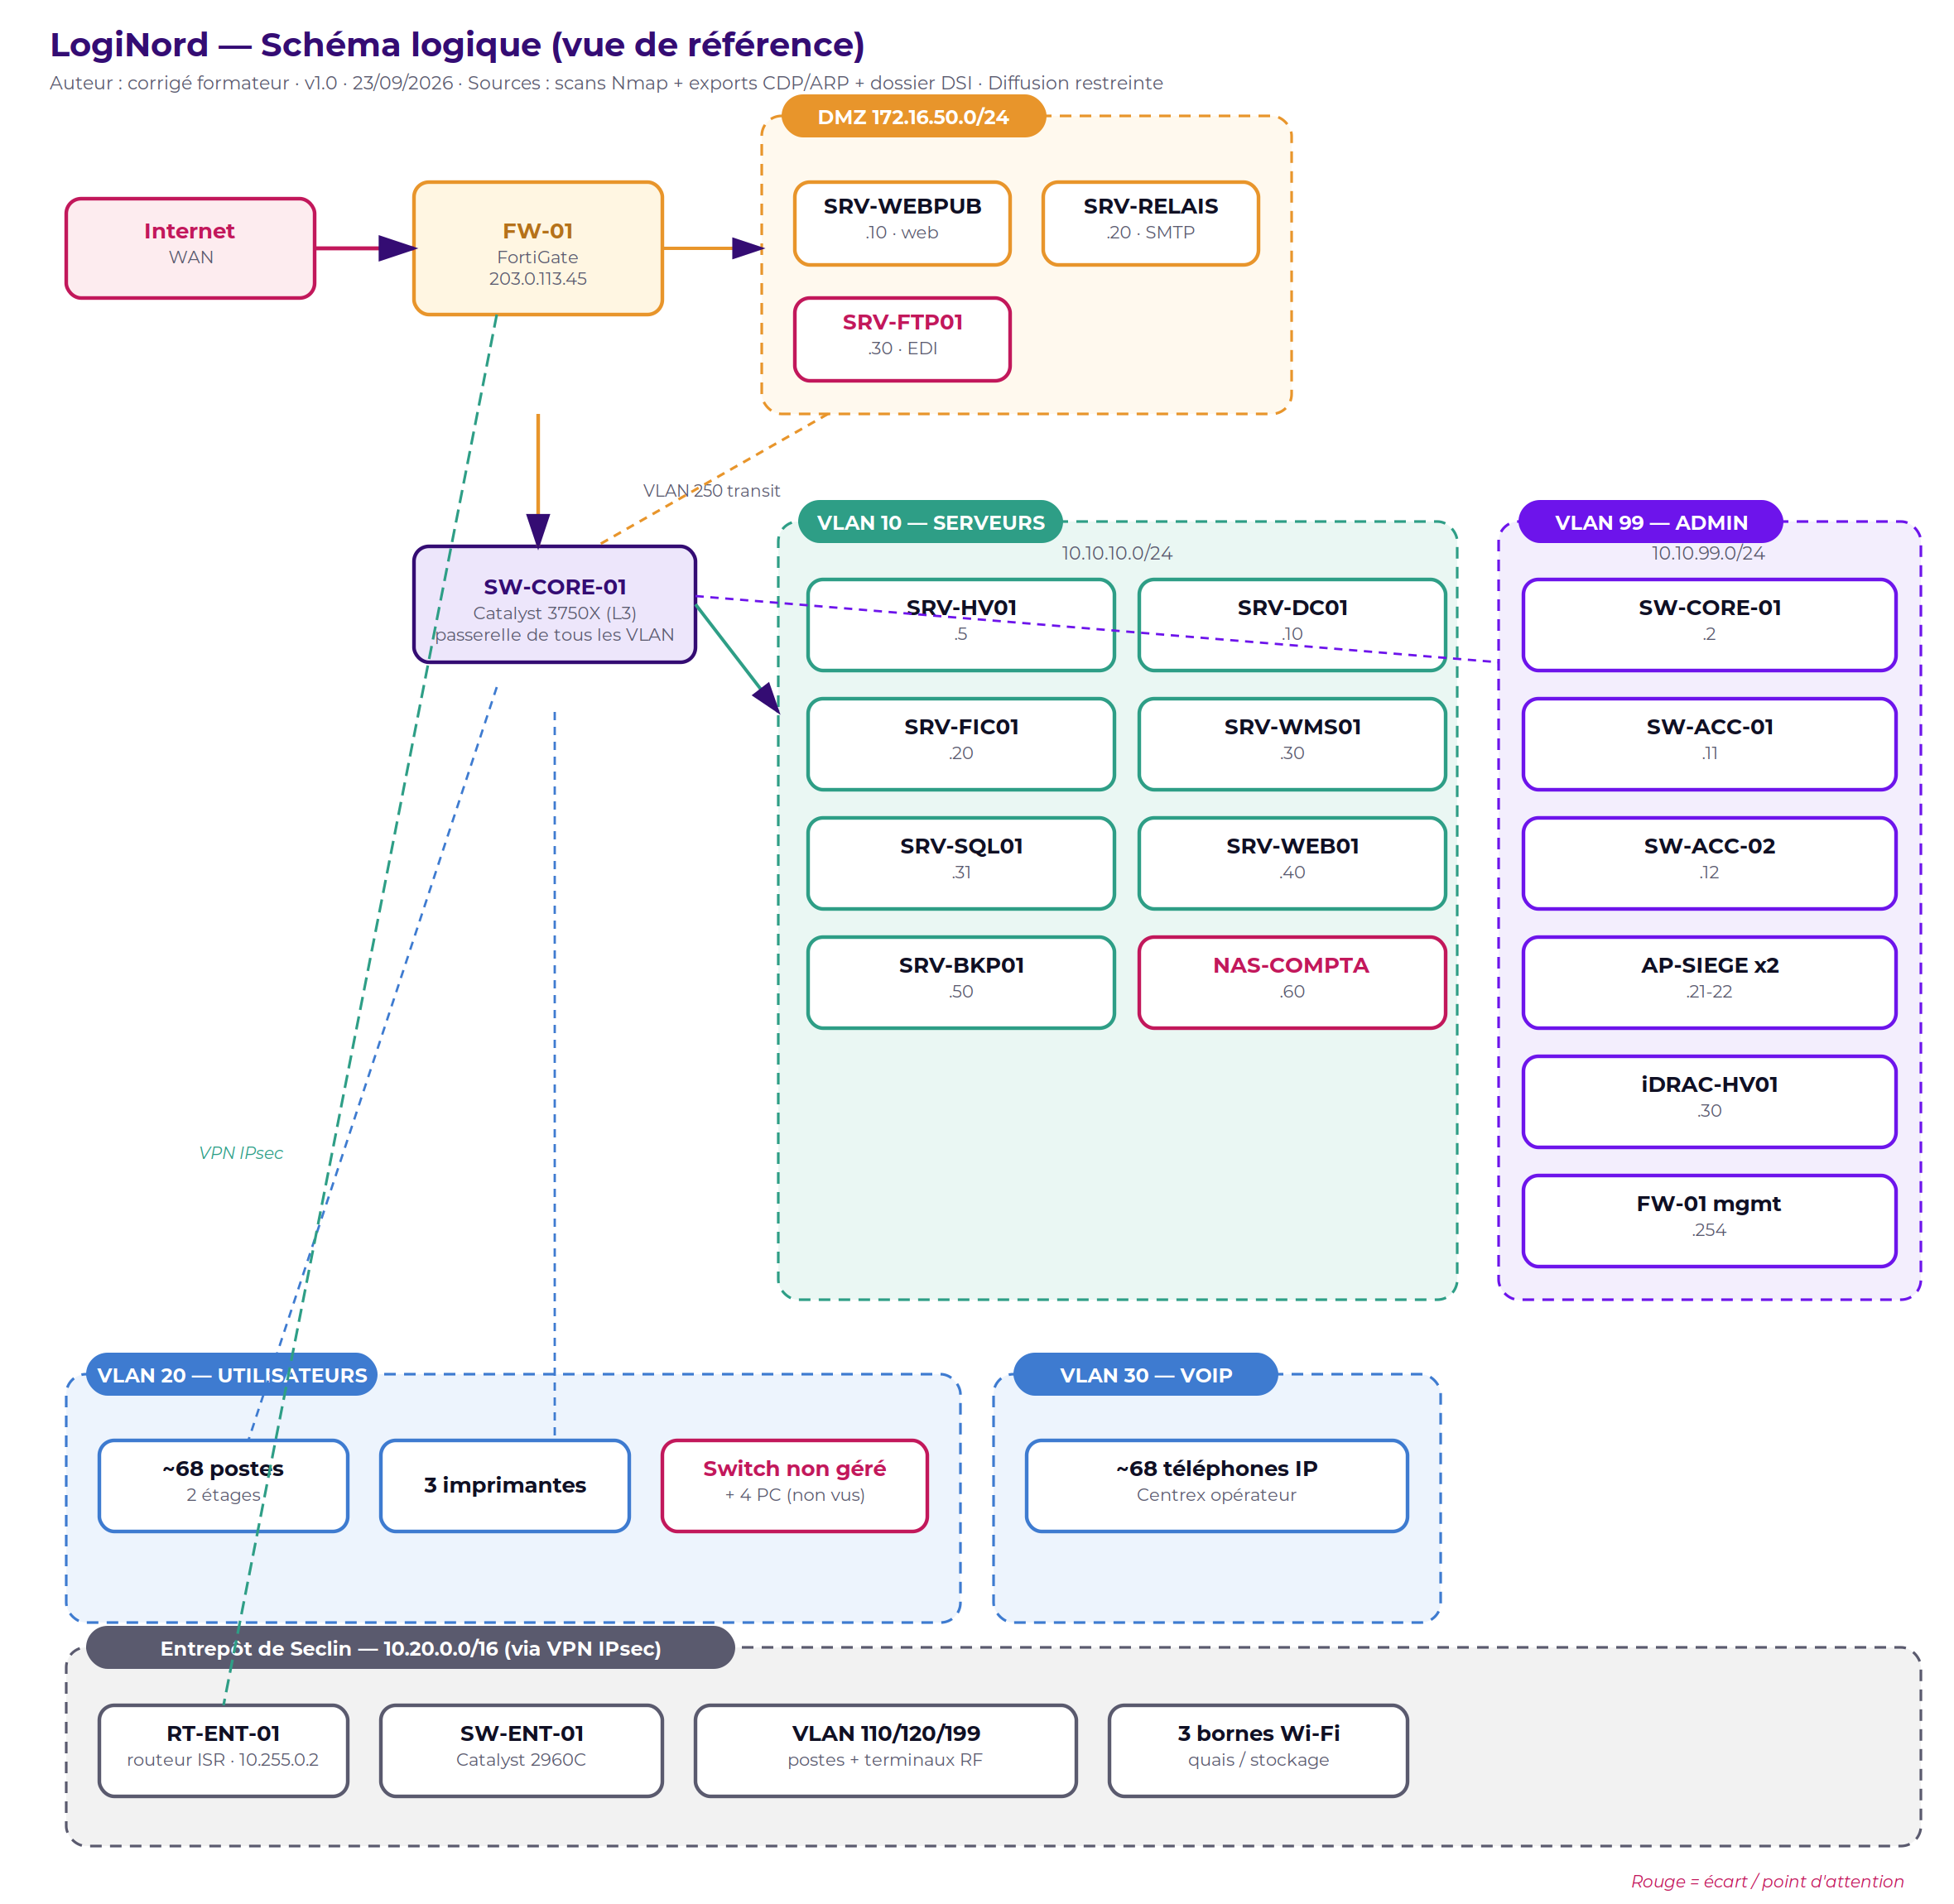
LogiNord, PME de logistique et d'entreposage, a un siège à Lille (bureaux, ~70 postes) et un entrepôt à Seclin (quais, stockage, terminaux de préparation), reliés par un VPN. Le nouveau responsable informatique n'a ni schéma réseau à jour ni inventaire fiable : la dernière liste de serveurs date de 2021 et le seul schéma retrouvé est un croquis de 2019.
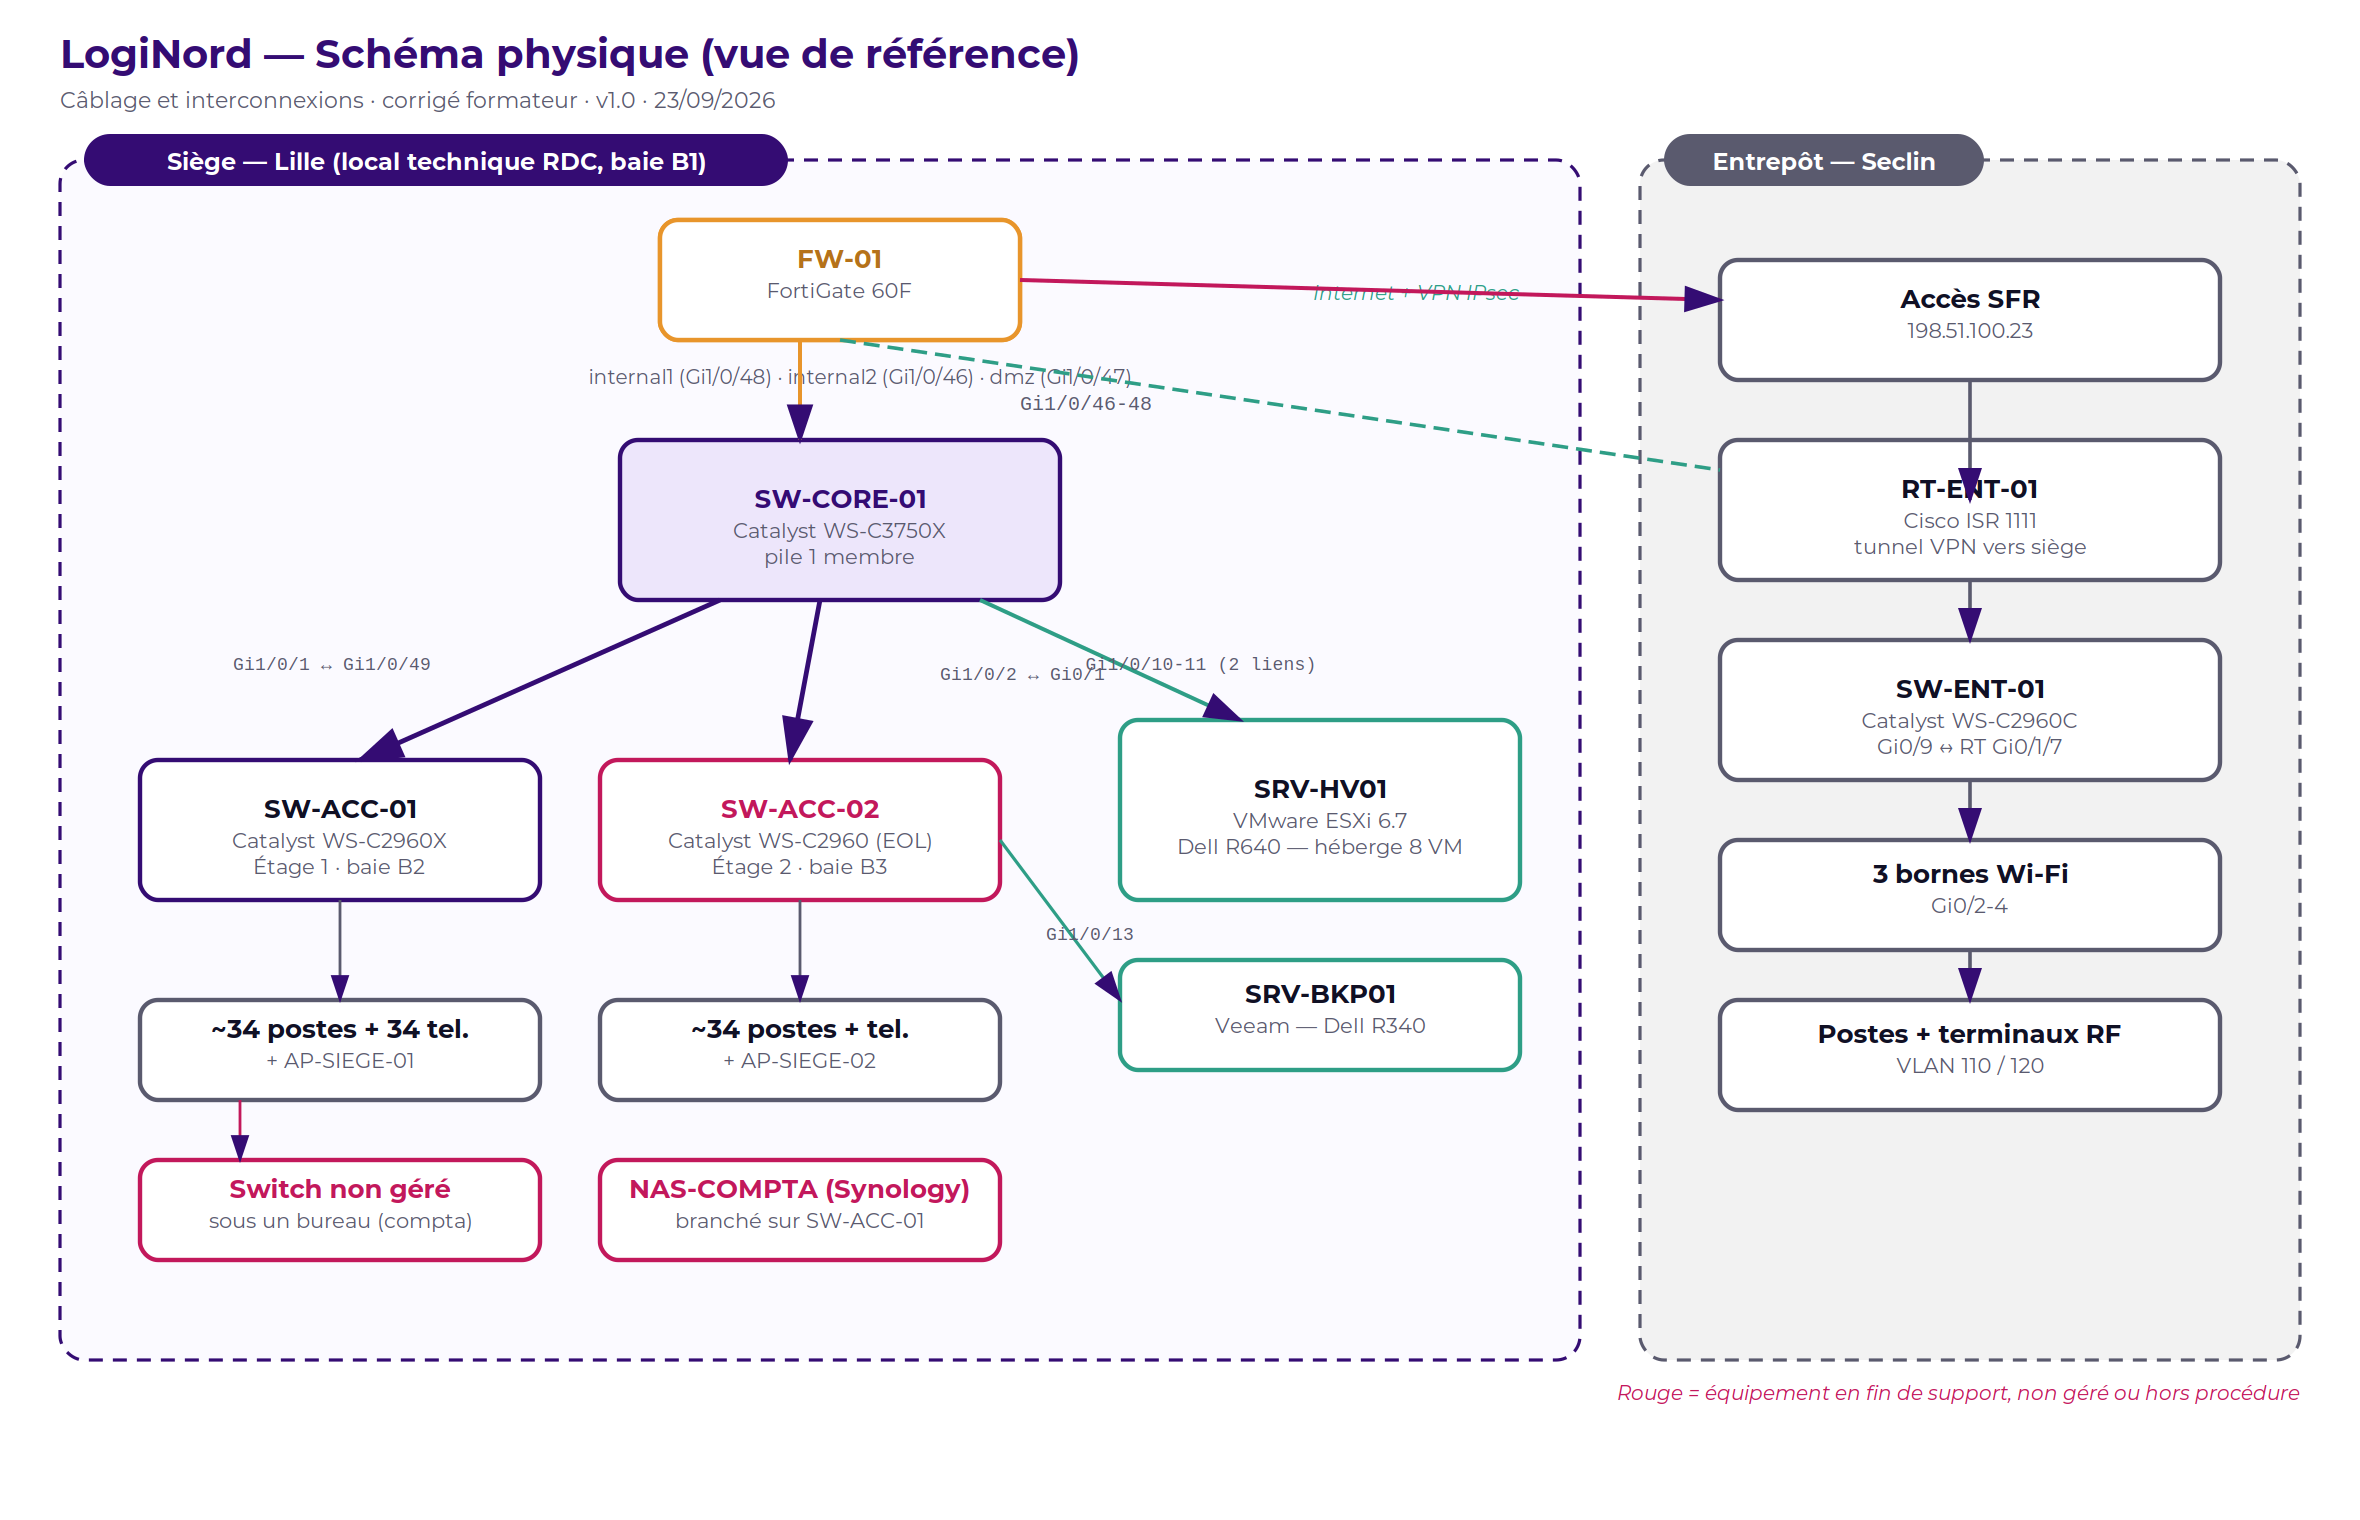
L'étudiant intervient comme auditeur d'infrastructure et livre une cartographie (schéma physique + schéma logique), un inventaire structuré et la liste des écarts entre la documentation de la DSI et la réalité observée.
Les trois temps forts
découvrir
Balayage de découverte, scan de ports avec détection de version, SNMP en lecture, qualification des hôtes avec niveau de confiance.
cartographier
Croisement avec les tables ARP / MAC / CDP / LLDP, schéma physique annoté, schéma logique avec VLAN et zones de sécurité.
confronter
La liste des serveurs de la DSI comporte des erreurs et des oublis : le tp consiste à les relever, pas à la recopier.
## 02 — périmètre autorisé
Ce qu'on a le droit de scanner.
La lettre de mission (annexe A) dépose le périmètre exact. Un scan hors périmètre est une infraction — article 323-1 du Code pénal.
| Réseau | Plage | Scan actif |
|---|---|---|
| Serveurs — VLAN 10 | 10.10.10.0/24 | autorisé |
| Administration — VLAN 99 | 10.10.99.0/24 | autorisé |
| DMZ | 172.16.50.0/24 | autorisé |
| Postes / VoIP — VLAN 20 & 30 | 10.10.20.0/24 · 10.10.30.0/24 | hors périmètre |
| Entrepôt de Seclin | 10.20.0.0/16 | exports uniquement |
## 03 — mise en route
Démarrer l'environnement.
Dans une VM Kali. Prérequis : Docker ≥ 25 avec le plugin compose (le plugin est requis pour l'attribution des adresses MAC).
# dans le dossier du kit
cd lab
sudo docker compose up -d --build   # 1er lancement : Internet requis une fois
sudo docker compose ps              # vérifier que les 18 hôtes tournent

# arrêt / nettoyage
sudo docker compose down
plan b — si le lab ne démarre pas
Ne restez pas bloqué plus de 10 minutes : le dossier xml_secours/ contient des scans Nmap du même environnement. Le tp peut être mené entièrement à partir de ces fichiers.
préparez la vm la veille
Le premier --build télécharge les images et prend quelques minutes. Une fois construit, tout fonctionne hors ligne. Faites un snapshot.
substrat
Les trois réseaux vivent dans la VM : 10.10.10.0/24 serveurs, 10.10.99.0/24 administration, 172.16.50.0/24 DMZ. L'hôte auditeur prend le .1 de chaque sous-réseau.
Exports d'inventaire
python3 scripts/nmap2csv.py 20260923_02_*.xml 20260923_03_*.xml \
    20260923_04_*.xml -o inventaire_brut.csv
Un rapport HTML lisible peut aussi être produit à partir d'un scan XML avec xsltproc.
## 04 — tp1 · le matin
Découvrir et recenser.
Partir du réseau inconnu de LogiNord et produire un inventaire brut qualifié des hôtes, ports et services.
- étape 1 — découvrir les hôtes actifs sur les trois réseaux autorisés ; noter IP, MAC et constructeur.
- étape 2 — scanner les ports avec détection de version, exporter en
.nmap/.xml/.gnmap; le serveur 10.10.10.50 cache des services hors du scan par défaut ; interroger le SNMP du VLAN d'administration. - étape 3 — interpréter : rôle probable, niveau de confiance (confirmé / probable / supposé) et signification de l'état
filtered. - étape 4 — exporter l'inventaire brut (CSV via le script fourni) et une fiche justifiant trois hôtes.
## 05 — tp2 · l'après-midi
Cartographier.
Transformer les observations et les exports fournis en une cartographie exploitable et un inventaire structuré.
- étape 1 — croiser les scans avec
show ip arp,show mac address-table,show cdp/lldp neighbors: quelle machine est sur quel port de switch. - étape 2 — schéma physique sous Draw.io : les deux sites, liens annotés, légende et cartouche.
- étape 3 — schéma logique : VLAN, adressage, passerelles et zones de sécurité (LAN, VoIP, serveurs, DMZ, administration, WAN).
- étape 4 — inventaire structuré : identité, réseau, logiciel/firmware, criticité, source et niveau de confiance.
- étape 5 — écarts avec la liste de la DSI, puis relecture croisée entre binômes.
Barème
| Critère | Ce qui est attendu | Poids |
|---|---|---|
| Exhaustivité de la découverte | tous les hôtes actifs trouvés, fichiers nommés et conservés | 20 % |
| Qualification des hôtes | rôles justifiés par des éléments observés, niveau de confiance | 25 % |
| Schéma physique | liens et interfaces cohérents avec les exports | 15 % |
| Schéma logique | zones, adressage, légende et cartouche | 20 % |
| Inventaire et écarts | inventaire sourcé et daté, écarts relevés | 20 % |
## 06 — contenu du kit
Ce qu'il y a dans la boîte.
Défauts volontaires
L'environnement contient des faiblesses intentionnelles — point de défaillance unique, équipements en fin de support, administration en clair, matériel non déclaré, base de données sur-exposée. Elles servent de fil rouge vers le jour 2 : analyse de résilience et rédaction du rapport d'audit.